Recherche pour :
beckerich
découvrez le charme rural et l’engagement écologique du Luxembourg

Beckerich, entre patrimoine rural et engagement écologique

Située dans l’ouest du Luxembourg, dans le canton de Redange, Beckerich est une commune rurale qui séduit par ses paysages verdoyants, son patrimoine et son cadre de vie paisible. À proximité de la frontière belge, elle offre un aperçu authentique de la vie dans la campagne luxembourgeoise, tout en étant tournée vers les enjeux contemporains du développement durable.

Une commune composée de plusieurs villages

La commune de Beckerich rassemble plusieurs localités, dont Beckerich, Elvange, Hovelange, Huttange, Levelange, Noerdange et Schweich. Chacune possède son propre caractère, entre maisons traditionnelles, espaces agricoles et paysages vallonnés. Les routes de campagne et les chemins de promenade invitent à découvrir la région à un rythme tranquille.

Un patrimoine vivant

Le patrimoine de Beckerich témoigne de l’histoire rurale de la région. Parmi les lieux remarquables figure l’ancien moulin de Beckerich, dont les bâtiments rappellent l’importance des moulins dans la vie économique locale. Aujourd’hui, le site accueille des activités culturelles et contribue à faire vivre le patrimoine au-delà de sa fonction d’origine.

Beckerich est également connue pour son eau minérale, associée au nom de la commune. Cette présence fait partie de son identité et de sa notoriété bien au-delà de la région.

Une attention particulière à l’environnement

Beckerich s’est fait remarquer par son engagement en faveur du développement durable et de la transition énergétique. La commune encourage une approche responsable de l’énergie et des ressources, et sensibilise habitants comme visiteurs aux questions environnementales. Cet engagement s’inscrit dans un cadre naturel où les espaces ouverts, les terres agricoles et les zones boisées occupent une place importante.

Que faire à Beckerich ?

Les visiteurs peuvent profiter de promenades à pied ou à vélo dans la campagne environnante, découvrir les villages de la commune et faire une halte au moulin pour s’intéresser à son histoire et à sa programmation culturelle. Beckerich constitue aussi un point de départ agréable pour explorer le canton de Redange et les paysages de l’ouest luxembourgeois.

Une destination paisible au Luxembourg

Avec son patrimoine rural, son cadre naturel et son intérêt pour les initiatives écologiques, Beckerich offre une expérience différente des grandes villes du pays. La commune plaira aux voyageurs en quête de calme, aux amateurs de balades et à celles et ceux qui souhaitent découvrir un Luxembourg proche de ses traditions, mais résolument tourné vers l’avenir.


7 Conseils pour Découvrir Beckerich et ses Trésors Cachés

  1. Visitez le moulin historique de Beckerich.
  2. Découvrez les initiatives écologiques du village.
  3. Explorez les sentiers à pied ou à vélo.
  4. Profitez du calme de la campagne luxembourgeoise.
  5. Renseignez-vous sur les événements au centre culturel.
  6. Goûtez aux produits locaux dans les environs.
  7. Vérifiez les horaires des visites avant votre départ.

Visitez le moulin historique de Beckerich.

Visitez le moulin historique de Beckerich pour découvrir un lieu emblématique du patrimoine local. Témoin de l’histoire rurale de la commune, le moulin offre un aperçu du rôle qu’occupaient autrefois ces bâtiments dans la vie quotidienne. Profitez de votre passage pour admirer son architecture et vous renseigner sur les activités culturelles qui y sont parfois organisées.

Découvrez les initiatives écologiques du village.

À Beckerich, la préservation de l’environnement fait partie intégrante de la vie locale. Profitez de votre visite pour découvrir les initiatives écologiques du village, qui encouragent une utilisation responsable de l’énergie et des ressources. Cette démarche durable s’inscrit dans un cadre rural verdoyant et témoigne de la volonté de la commune de concilier qualité de vie, respect de la nature et avenir des générations futures.

Explorez les sentiers à pied ou à vélo.

Partez à la découverte de Beckerich en empruntant ses sentiers à pied ou à vélo. Les chemins traversent des paysages champêtres, des villages paisibles et des espaces naturels qui invitent à ralentir et à profiter du grand air. Que vous choisissiez une courte promenade ou une sortie plus sportive, pensez à adapter votre itinéraire à votre niveau et à respecter la tranquillité des lieux.

Profitez du calme de la campagne luxembourgeoise.

À Beckerich, prenez le temps de profiter du calme de la campagne luxembourgeoise. Entre villages paisibles, prairies verdoyantes et chemins de promenade, le cadre invite à ralentir et à savourer la nature. Partez à pied ou à vélo pour découvrir les paysages du canton de Redange et goûtez à une parenthèse de sérénité, loin de l’agitation des villes.

Renseignez-vous sur les événements au centre culturel.

Avant votre visite à Beckerich, renseignez-vous sur les événements organisés au centre culturel : expositions, spectacles, concerts et activités locales peuvent vous permettre de découvrir la commune autrement. Consultez les informations pratiques et le programme à jour afin de profiter d’une animation qui correspond à vos envies.

Goûtez aux produits locaux dans les environs.

Profitez de votre passage à Beckerich pour découvrir les saveurs du terroir dans les environs. Les fermes, producteurs et commerces locaux proposent, selon la saison, des produits frais et des spécialités régionales. Une belle occasion de goûter aux richesses de la campagne luxembourgeoise tout en soutenant les producteurs de la région.

Vérifiez les horaires des visites avant votre départ.

Avant de partir à la découverte de Beckerich, pensez à vérifier les horaires des visites et des lieux que vous souhaitez découvrir, notamment ceux du moulin et des espaces culturels. Les heures d’ouverture peuvent varier selon la saison ou les événements prévus ; un petit contrôle à l’avance vous aidera à organiser votre journée et à profiter pleinement de votre passage.
contern luxembourg
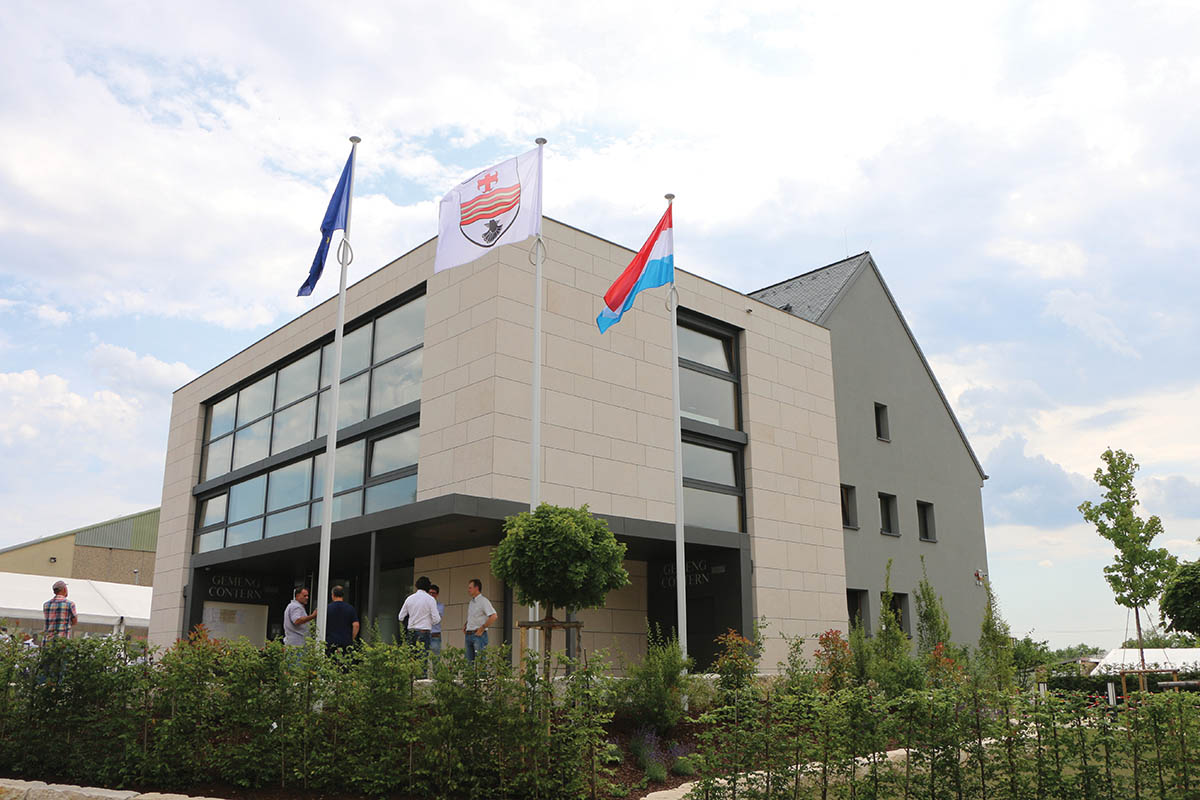
Contern, Luxembourg : une commune entre nature et dynamisme

Contern, une commune entre nature et dynamisme au Luxembourg

Située dans le sud-est du Luxembourg, à proximité de la capitale, Contern séduit par son équilibre entre cadre de vie paisible, espaces naturels et activité économique. La commune appartient au canton de Luxembourg et comprend plusieurs localités, dont Contern, Moutfort, Medingen et Oetrange.

Un cadre de vie proche de la capitale

Contern bénéficie d’une situation pratique pour les personnes qui souhaitent vivre à l’écart de l’agitation du centre-ville tout en restant proches de Luxembourg-Ville. Les communes et localités voisines, ainsi que les principaux axes routiers, facilitent les déplacements dans la région. Des liaisons en transports en commun permettent également de rejoindre la capitale et d’autres secteurs du pays.

La commune associe des quartiers résidentiels, des villages au caractère plus rural et des zones consacrées aux activités économiques. Cette diversité contribue à son attrait auprès des familles, des actifs et des entreprises.

Des villages au caractère distinct

Le territoire communal rassemble plusieurs localités. Le village de Contern en constitue le centre, tandis que Moutfort, Medingen et Oetrange offrent chacun une atmosphère propre. On y trouve des quartiers résidentiels, des services de proximité et des espaces de rencontre qui participent à la vie locale.

Comme dans de nombreuses communes luxembourgeoises, la vie collective s’appuie aussi sur les associations, les activités sportives et les événements organisés au fil de l’année. Ces initiatives contribuent à créer des liens entre les habitants des différents villages.

Entre nature et activités de plein air

Contern offre un environnement agréable pour profiter du plein air. Les paysages de la région mêlent zones boisées, champs et chemins de campagne. Les promenades à pied ou à vélo permettent de découvrir les environs à un rythme tranquille et de profiter d’un cadre naturel tout en restant près des principaux pôles urbains.

Cette proximité entre espaces verts et infrastructures modernes fait partie des atouts de la commune pour celles et ceux qui recherchent un quotidien à la fois pratique et apaisant.

Un pôle économique important

Contern est également connue pour ses zones d’activités, qui accueillent des entreprises de différents secteurs. Leur implantation contribue au dynamisme économique de la commune et crée des emplois dans la région. La proximité de Luxembourg-Ville et des grands axes de transport renforce l’intérêt de Contern pour les sociétés comme pour leurs collaborateurs.

Pourquoi découvrir Contern ?

Contern réunit plusieurs qualités recherchées au Luxembourg : une localisation proche de la capitale, des villages à taille humaine, des espaces naturels et une activité économique soutenue. Que l’on envisage de s’y installer, d’y travailler ou simplement de découvrir la région, la commune présente un visage à la fois résidentiel, actif et tourné vers l’avenir.


Horaires d’Ouverture de la Commune de Contern : FAQ

  1. Quels sont les horaires d’ouverture de la commune de Contern ?

Quels sont les horaires d’ouverture de la commune de Contern ?

Les horaires d’ouverture de l’administration communale de Contern peuvent varier selon le service et le jour. Avant de vous déplacer, consultez les horaires actualisés sur le site officiel de la commune ou contactez directement l’administration, notamment si votre démarche nécessite un rendez-vous.

formation coaching certifiée
Formation coaching certifiée : développez vos compétences pour accompagner le changement

Formation coaching certifiée : développer ses compétences et accompagner le changement

La formation coaching certifiée s’adresse aux personnes qui souhaitent acquérir une méthode structurée pour accompagner des individus ou des équipes dans leur évolution. Managers, professionnels des ressources humaines, consultants ou futurs coachs peuvent y apprendre à mieux écouter, poser les bonnes questions et aider leurs interlocuteurs à clarifier leurs objectifs.

Qu’est-ce qu’une formation coaching certifiée ?

Une formation en coaching combine généralement des apports théoriques, des exercices pratiques et des mises en situation. Elle permet de découvrir les principaux outils du coaching et de s’entraîner à les utiliser dans un cadre professionnel. Le terme « certifiée » indique qu’un organisme délivre une attestation ou une certification à l’issue du parcours, selon des critères qui lui sont propres.

Les modalités de reconnaissance peuvent varier d’un programme à l’autre. Avant de vous inscrire, vérifiez le contenu de la formation, les compétences évaluées, l’expérience des formateurs et la nature exacte de la certification proposée. Certaines formations peuvent également être reconnues par des organismes professionnels ou répondre à des critères spécifiques de financement.

Que peut-on apprendre pendant la formation ?

Le programme dépend de l’organisme et du niveau visé, mais une formation coaching certifiée aborde souvent plusieurs compétences essentielles :

  • l’écoute active et la reformulation ;
  • la définition d’objectifs réalistes et mesurables ;
  • l’art du questionnement et la prise de recul ;
  • la conduite d’entretiens et le suivi des séances ;
  • la compréhension des motivations et des freins au changement ;
  • la déontologie, la confidentialité et les limites du rôle du coach.

Les participants peuvent aussi s’exercer à accompagner différents types de situations : prise de poste, évolution professionnelle, développement du leadership, amélioration de la communication ou transition de carrière.

À qui s’adresse cette formation ?

La formation coaching certifiée convient aux personnes qui souhaitent intégrer des outils de coaching à leur pratique professionnelle ou se préparer à exercer comme coach. Elle peut notamment intéresser les managers, les responsables RH, les consultants, les formateurs et les professionnels de l’accompagnement.

Il n’est pas toujours nécessaire d’avoir déjà une expérience en coaching pour commencer. En revanche, l’aisance relationnelle, la curiosité et la volonté de remettre ses pratiques en question sont de précieux atouts. Le coaching exige également une posture de respect et de neutralité : accompagner une personne ne signifie pas décider à sa place ni lui imposer des solutions.

Comment choisir le bon programme ?

Pour sélectionner une formation adaptée à vos objectifs, prenez le temps de comparer les éléments suivants :

  • Le contenu pédagogique : les thèmes et compétences enseignés correspondent-ils à vos besoins ?
  • La pratique : le programme prévoit-il des exercices, des séances supervisées ou des mises en situation ?
  • Les formateurs : leur parcours et leur expérience sont-ils présentés clairement ?
  • La certification : quelles sont les conditions d’obtention et que reconnaît-elle exactement ?
  • Le format : la formation se déroule-t-elle en présentiel, à distance ou selon une formule hybride ?
  • Le suivi : un accompagnement est-il proposé après la formation ?

Il est également utile de vérifier la durée, le coût, les modalités d’évaluation et les éventuelles possibilités de financement. Si vous exercez déjà une activité professionnelle, assurez-vous que le rythme et le format sont compatibles avec votre emploi du temps.

Une démarche qui se poursuit après la certification

Obtenir une certification constitue une étape importante, mais le développement des compétences de coach se poursuit avec la pratique, la supervision et la formation continue. Le retour sur expérience aide à affiner sa posture, à reconnaître ses limites et à améliorer la qualité de l’accompagnement proposé.

Choisir une formation coaching certifiée, c’est donc investir dans des compétences relationnelles et professionnelles qui peuvent être utiles dans de nombreux contextes. En comparant soigneusement les programmes et leurs modalités de certification, vous pourrez trouver un parcours cohérent avec vos objectifs et construire une pratique responsable, centrée sur les besoins de la personne accompagnée.


8 Conseils pour Choisir une Formation de Coaching Certifiée en France

  1. Vérifiez la reconnaissance de la certification.
  2. Comparez les programmes et leurs objectifs.
  3. Privilégiez une formation accréditée.
  4. Évaluez l’expérience des formateurs.
  5. Choisissez un cursus avec pratique supervisée.
  6. Renseignez-vous sur les prérequis.
  7. Confirmez la durée et le coût total.
  8. Demandez l’avis d’anciens participants.

Vérifiez la reconnaissance de la certification.

Avant de vous inscrire, vérifiez la reconnaissance de la certification auprès des organismes concernés et des professionnels de votre secteur. Les critères varient selon les formations : renseignez-vous sur l’organisme certificateur, les compétences évaluées et la valeur de la certification dans le pays où vous souhaitez exercer. Examinez aussi les accréditations ou référencements annoncés et confirmez-les directement auprès des organismes concernés.

Comparez les programmes et leurs objectifs.

Avant de choisir une formation coaching certifiée, prenez le temps de comparer les programmes et leurs objectifs. Certains parcours mettent l’accent sur le coaching individuel, tandis que d’autres se concentrent sur l’accompagnement des équipes, le leadership ou la transition professionnelle. Examinez les compétences enseignées, la place accordée à la pratique et les modalités de certification afin de sélectionner une formation adaptée à votre expérience et à vos projets.

Privilégiez une formation accréditée.

Privilégiez une formation accréditée afin de bénéficier d’un programme évalué selon des critères de qualité reconnus. Avant de vous inscrire, vérifiez l’organisme qui délivre l’accréditation, la validité de celle-ci et les compétences qu’elle atteste : les termes « certifiée » ou « accréditée » peuvent recouvrir des réalités différentes. Cette vérification vous aidera à choisir une formation sérieuse, adaptée à vos objectifs et reconnue dans votre secteur.

Évaluez l’expérience des formateurs.

Évaluez l’expérience des formateurs avant de choisir votre formation coaching certifiée. Renseignez-vous sur leur parcours, leurs qualifications et leur pratique concrète du coaching, ainsi que sur leur expérience de l’enseignement. Des formateurs expérimentés pourront illustrer les concepts par des situations réelles, vous proposer des retours constructifs et vous aider à développer une posture professionnelle adaptée.

Choisissez un cursus avec pratique supervisée.

Choisissez un cursus qui inclut de la pratique supervisée : les mises en situation et les séances accompagnées par un formateur expérimenté vous permettent d’appliquer les outils du coaching, de recevoir des retours concrets et d’ajuster votre posture. Cette expérience aide à gagner en confiance et à développer des compétences solides avant d’accompagner des clients de manière autonome.

Renseignez-vous sur les prérequis.

Avant de vous inscrire à une formation coaching certifiée, renseignez-vous sur les prérequis : certains programmes demandent une expérience professionnelle, une formation préalable ou un entretien de sélection, tandis que d’autres sont ouverts aux débutants. Vérifiez également le niveau attendu, les compétences nécessaires et les éventuels documents à fournir. Vous pourrez ainsi choisir un parcours adapté à votre profil et éviter les mauvaises surprises.

Confirmez la durée et le coût total.

Avant de vous inscrire à une formation coaching certifiée, confirmez sa durée totale et son coût global. Vérifiez le nombre d’heures de cours, le calendrier, les éventuelles périodes de pratique ou de supervision, ainsi que les frais supplémentaires liés aux supports pédagogiques, aux évaluations ou à la certification. Vous pourrez ainsi comparer les programmes sur une base claire et choisir une formule adaptée à votre budget et à vos disponibilités.

Demandez l’avis d’anciens participants.

Avant de choisir une formation coaching certifiée, demandez l’avis d’anciens participants. Leurs témoignages peuvent vous éclairer sur la qualité des cours, l’équilibre entre théorie et pratique, la disponibilité des formateurs et l’utilité de la certification. Si possible, posez des questions précises sur leur expérience et sur la manière dont la formation les a aidés à atteindre leurs objectifs.

conseiller
Le rôle du conseiller : accompagner vos décisions avec expertise et confiance

Le conseiller : un partenaire pour prendre les bonnes décisions

Dans un environnement où les choix sont nombreux et les informations parfois complexes, le conseiller joue un rôle essentiel. Il aide les particuliers et les entreprises à mieux comprendre leur situation, à définir leurs objectifs et à envisager des solutions adaptées. Son expertise permet d’avancer avec davantage de clarté et de confiance.

Quel est le rôle d’un conseiller ?

Le rôle d’un conseiller consiste avant tout à écouter, analyser et guider. Il prend le temps de comprendre les besoins de son interlocuteur, puis lui apporte des informations et des recommandations pertinentes. Selon son domaine d’activité, il peut intervenir dans des projets liés à la finance, à l’immobilier, à la carrière, à la gestion d’entreprise ou encore aux technologies.

Un bon conseiller ne se contente pas de proposer une réponse toute faite. Il explique les différentes possibilités, leurs avantages et leurs limites, afin que son client puisse prendre une décision éclairée. Son accompagnement peut également se poursuivre au fil du temps, à mesure que les besoins ou les circonstances évoluent.

Les qualités d’un bon conseiller

La compétence et l’expérience sont importantes, mais elles ne suffisent pas. Un conseiller efficace sait écouter sans porter de jugement et poser les bonnes questions. Il communique de manière claire, adapte ses explications à son interlocuteur et fait preuve de disponibilité.

  • L’écoute : comprendre les attentes et les priorités du client.
  • L’expertise : maîtriser son domaine et actualiser ses connaissances.
  • La transparence : présenter les options, les coûts et les éventuelles limites avec honnêteté.
  • La pédagogie : rendre les sujets complexes plus faciles à comprendre.
  • La discrétion : traiter les informations personnelles ou professionnelles avec sérieux.

Pourquoi faire appel à un conseiller ?

Solliciter un conseiller peut faire gagner du temps et aider à éviter certaines erreurs. Grâce à son regard extérieur, il peut repérer des éléments qui auraient été négligés et proposer une méthode pour atteindre un objectif. Il peut aussi accompagner la mise en œuvre des décisions et aider à ajuster le plan lorsque la situation change.

Le recours à un conseiller est particulièrement utile lorsqu’une décision a des conséquences importantes, lorsqu’un projet demande des compétences spécifiques ou lorsque plusieurs options doivent être comparées. L’accompagnement ne remplace toutefois pas le jugement du client : il lui donne les moyens de décider en connaissance de cause.

Comment choisir le bon conseiller ?

Avant de choisir un conseiller, il est utile de préciser ses besoins et les résultats attendus. Vérifiez son expérience, ses qualifications et sa connaissance du domaine concerné. Demandez également comment il travaille, quels services sont inclus et selon quelles modalités il est rémunéré.

La relation de confiance est tout aussi importante. Un conseiller doit être en mesure de répondre clairement aux questions, de justifier ses recommandations et de signaler les éventuels conflits d’intérêts. Une première discussion permet souvent de vérifier si la communication est fluide et si l’approche proposée correspond aux attentes.

Un accompagnement fondé sur la confiance

Le conseiller est avant tout un partenaire de réflexion. En combinant expertise, écoute et conseils adaptés, il aide à transformer une question ou un projet en décisions concrètes. Le choix d’un professionnel compétent et transparent permet de bénéficier d’un accompagnement utile, tout en gardant la maîtrise de ses propres décisions.


Les Questions Fréquemment Posées sur le Rôle et l’Usage du Mot ‘Conseiller’

  1. Quelle est la différence entre conseiller et conseillère ?
  2. Comment utiliser le verbe conseiller ?
  3. C’est quoi un conseiller ?
  4. Qui est un conseiller ?
  5. Quel est le synonyme de conseiller ?
  6. Comment on appelle quelqu’un qui te donne des conseils ?
  7. Doit-on écrire « conseille » ou « conseiller » ?

Quelle est la différence entre conseiller et conseillère ?

« Conseiller » et « conseillère » désignent la même fonction, mais leur forme varie selon le genre de la personne : « conseiller » est généralement masculin, tandis que « conseillère » est féminin. Le choix du terme dépend donc de la personne concernée. Pour parler de manière inclusive ou sans préciser le genre, on peut écrire « conseiller ou conseillère », ou employer une formulation neutre comme « membre de l’équipe de conseil ».

Comment utiliser le verbe conseiller ?

Le verbe « conseiller » signifie recommander une action ou donner un avis. On peut conseiller quelque chose à quelqu’un (« Elle lui conseille un livre »), conseiller quelqu’un (« Il conseille ses clients ») ou conseiller à quelqu’un de faire quelque chose (« Je vous conseille de réserver à l’avance »). À la forme négative, on dit par exemple : « Je vous déconseille de partir sans vérifier la météo. » Au présent, il se conjugue comme un verbe du premier groupe : « je conseille », « nous conseillons », « vous conseillez ».

C’est quoi un conseiller ?

Un conseiller est un professionnel qui écoute vos besoins, analyse votre situation et vous guide vers des solutions adaptées. Selon son domaine d’expertise, il peut vous accompagner dans des décisions personnelles ou professionnelles, vous expliquer les options possibles et vous aider à en comprendre les avantages et les limites. Son rôle est de vous informer et de vous orienter afin que vous puissiez prendre une décision éclairée, tout en restant libre de votre choix.

Qui est un conseiller ?

Un conseiller est un professionnel qui écoute vos besoins, analyse votre situation et vous guide vers des solutions adaptées. Grâce à ses connaissances et à son expérience dans un domaine précis, il vous aide à comprendre les options qui s’offrent à vous et à prendre des décisions éclairées. Son rôle est de vous accompagner sans décider à votre place, en vous fournissant des conseils clairs et pertinents.

Quel est le synonyme de conseiller ?

Le mot « conseiller » peut avoir plusieurs synonymes selon le contexte. Comme verbe, il peut être remplacé par « recommander », « suggérer », « guider » ou « orienter ». Comme nom, un conseiller peut aussi être appelé « consultant », « expert » ou « accompagnateur », selon son rôle et son domaine d’activité.

Comment on appelle quelqu’un qui te donne des conseils ?

Quelqu’un qui donne des conseils s’appelle généralement un conseiller ou une conseillère. Selon le contexte, on peut aussi parler d’un mentor, d’un consultant ou simplement d’une personne de confiance. Le terme « conseiller » désigne souvent un professionnel qui accompagne quelqu’un et lui recommande des solutions dans un domaine précis.

Doit-on écrire « conseille » ou « conseiller » ?

On écrit « conseille » avec un « e » lorsqu’il s’agit du verbe « conseiller » conjugué au présent : « Je vous conseille de comparer les offres » ou « Elle conseille ses clients ». « Conseiller », avec « er », est l’infinitif du verbe (« Il faut conseiller avec prudence ») ou un nom désignant la personne qui donne des conseils (« un conseiller financier »). Pour choisir, remplacez le mot par un verbe à l’infinitif comme « vendre » : si la phrase reste correcte, écrivez « conseiller » ; sinon, il s’agit probablement de « conseille ».

sites fiables
Comment reconnaître des sites fiables sur Internet ?

Comment reconnaître des sites fiables sur Internet ?

Internet donne accès à une quantité presque illimitée d’informations, de services et de produits. Mais tous les sites ne se valent pas : certains publient des contenus inexacts, cherchent à récupérer des données personnelles ou proposent des offres trompeuses. Savoir reconnaître un site fiable est donc essentiel, que l’on fasse une recherche, un achat ou une démarche en ligne.

Vérifier qui se trouve derrière le site

Un site sérieux indique clairement qui le publie ou l’exploite. Recherchez une page de présentation, des coordonnées et, pour un site professionnel, des mentions légales. Ces informations permettent de comprendre à qui vous avez affaire et de vérifier que l’organisation existe réellement.

Méfiez-vous des sites qui ne donnent aucun moyen de contact, présentent des informations contradictoires ou dissimulent l’identité de leur éditeur. La présence d’une adresse et d’un numéro de téléphone ne garantit pas à elle seule la fiabilité, mais leur absence peut être un signal d’alerte.

Examiner la qualité des informations

Un contenu fiable précise généralement sa source et sa date de publication. Pour les sujets importants — santé, droit, finances ou actualité — vérifiez qui a rédigé l’article, sur quelles références il s’appuie et s’il a été mis à jour récemment.

Il est également utile de comparer l’information avec plusieurs sources indépendantes et reconnues. Un titre sensationnaliste, des affirmations extraordinaires sans preuve ou un texte qui cherche surtout à provoquer une réaction méritent une vérification supplémentaire.

Reconnaître une connexion sécurisée

Avant de transmettre des informations personnelles ou de payer en ligne, vérifiez que l’adresse du site commence par https://. Le cadenas affiché par le navigateur indique que la connexion est chiffrée. Il ne prouve toutefois pas que le site est honnête : les sites frauduleux peuvent eux aussi utiliser une connexion sécurisée.

Vérifiez attentivement le nom de domaine. Une adresse qui imite celle d’une entreprise connue avec une faute de frappe, un ajout inhabituel ou une extension inattendue peut signaler une tentative d’hameçonnage. En cas de doute, saisissez vous-même l’adresse officielle dans le navigateur plutôt que de suivre un lien reçu par message.

Faire preuve de prudence avant un achat

Pour évaluer une boutique en ligne, consultez ses conditions de vente, ses règles de retour et ses frais de livraison. Comparez également les prix avec ceux d’autres vendeurs. Une offre exceptionnellement avantageuse, associée à une forte pression pour acheter immédiatement, doit inciter à la prudence.

Les avis de clients peuvent être utiles, mais ils ne sont pas infaillibles. Recherchez des commentaires détaillés sur plusieurs plateformes et méfiez-vous des avis très nombreux, publiés au même moment ou formulés de façon presque identique.

Protéger ses données personnelles

Un site fiable explique quelles données il collecte et pourquoi, notamment dans sa politique de confidentialité. Ne communiquez que les informations nécessaires au service demandé. Un site n’a généralement pas besoin de connaître votre mot de passe de messagerie, vos coordonnées bancaires par message ou des données sans rapport avec l’opération.

Utilisez des mots de passe uniques pour vos comptes importants et activez, lorsque c’est possible, la vérification en deux étapes. Ces précautions limitent les conséquences d’une fuite ou d’un accès non autorisé.

Une méthode simple pour vérifier un site

  • Identifiez l’éditeur et cherchez ses coordonnées.
  • Contrôlez la date, l’auteur et les sources des informations.
  • Examinez attentivement l’adresse du site et les éventuelles fautes inhabituelles.
  • Comparez les informations avec d’autres sources indépendantes.
  • Avant un achat, lisez les conditions de vente et vérifiez les avis sur plusieurs plateformes.
  • Ne transmettez pas de données sensibles si vous avez le moindre doute.

En conclusion

Un site fiable se reconnaît rarement à un seul indice. La transparence, la qualité des informations, la sécurité de la connexion et la cohérence des pratiques doivent être évaluées ensemble. Prendre quelques instants pour vérifier ces éléments permet de naviguer avec davantage de confiance et de réduire les risques d’arnaque ou de désinformation.


9 Conseils pour Identifier des Sites Fiables en Ligne

  1. Vérifiez que l’adresse du site est correcte.
  2. Privilégiez les sites en HTTPS.
  3. Identifiez l’auteur et ses compétences.
  4. Vérifiez la date de publication.
  5. Comparez les informations avec d’autres sources.
  6. Consultez les mentions légales et les coordonnées.
  7. Méfiez-vous des titres sensationnalistes.
  8. Vérifiez les sources citées.
  9. Évitez les sites qui réclament des données inutiles.

Vérifiez que l’adresse du site est correcte.

Avant de consulter un site ou d’y saisir des informations personnelles, vérifiez attentivement son adresse dans la barre du navigateur. Les sites frauduleux imitent parfois ceux d’organisations connues en ajoutant une faute de frappe, un mot ou un caractère inhabituel au nom de domaine. En cas de doute, saisissez vous-même l’adresse officielle ou utilisez un lien provenant d’une source de confiance.

Privilégiez les sites en HTTPS.

Privilégiez les sites dont l’adresse commence par https:// : le protocole HTTPS chiffre les échanges entre votre navigateur et le site, ce qui aide à protéger les informations transmises, notamment lors d’une connexion ou d’un paiement. Le cadenas affiché dans la barre d’adresse indique que la connexion est sécurisée, mais ne garantit pas à lui seul que le site est digne de confiance. Vérifiez également l’adresse du site et l’identité de son éditeur avant de communiquer des données personnelles.

Identifiez l’auteur et ses compétences.

Avant de vous fier à une information, prenez le temps d’identifier son auteur et de vérifier ses compétences. Consultez sa biographie, ses qualifications et son expérience dans le domaine concerné. Un contenu signé par un spécialiste reconnu ou publié par une organisation experte est généralement plus crédible, surtout si ses sources sont clairement indiquées. En cas de doute, recherchez le nom de l’auteur et comparez ses affirmations avec celles d’autres sources fiables.

Vérifiez la date de publication.

Vérifiez la date de publication pour savoir si les informations sont encore d’actualité. Les règles, les prix, les recommandations et les technologies peuvent évoluer rapidement : un article ancien risque donc de ne plus être exact. Si aucune date n’est indiquée, recherchez une version plus récente ou confirmez les informations auprès de sources fiables et à jour.

Comparez les informations avec d’autres sources.

Lorsque vous consultez une information en ligne, comparez-la avec d’autres sources fiables et indépendantes. Si plusieurs médias reconnus, organismes officiels ou spécialistes confirment les mêmes faits, l’information est plus facile à vérifier. Cette démarche aide aussi à repérer les erreurs, les contenus sortis de leur contexte et les affirmations trompeuses.

Consultez les mentions légales et les coordonnées.

Avant de faire confiance à un site, consultez ses mentions légales et ses coordonnées. Elles doivent vous permettre d’identifier clairement l’éditeur ou l’entreprise responsable et de savoir comment la contacter. L’absence de ces informations, ou des coordonnées vagues et difficiles à vérifier, peut être un signal d’alerte, surtout avant un achat ou la transmission de données personnelles.

Méfiez-vous des titres sensationnalistes.

Méfiez-vous des titres sensationnalistes qui promettent une révélation incroyable ou cherchent à provoquer la peur et l’indignation. Ils peuvent exagérer les faits pour attirer des clics ou vous inciter à partager une information avant de l’avoir vérifiée. Prenez le temps de lire l’article dans son ensemble, de vérifier ses sources et de comparer l’information avec celles publiées par des médias fiables.

Vérifiez les sources citées.

Vérifiez les sources citées pour évaluer la fiabilité des informations. Un site sérieux renvoie vers des références identifiables, pertinentes et récentes, comme des études, des organismes officiels ou des experts reconnus. Prenez le temps de consulter ces sources et de comparer les faits avec ceux d’autres publications fiables. Si les références sont absentes, impossibles à retrouver ou utilisées hors contexte, mieux vaut rester prudent.

Évitez les sites qui réclament des données inutiles.

Évitez les sites qui réclament des données inutiles ou sans rapport avec le service proposé. Avant de remplir un formulaire, demandez-vous si chaque information est vraiment nécessaire. Un site fiable explique pourquoi il collecte vos données et comment elles seront utilisées. Ne communiquez jamais de renseignements sensibles si la demande vous semble excessive ou suspecte.

gestionnaire des données
Le gestionnaire des données : un acteur essentiel de la performance et de la sécurité de l’entreprise

Le gestionnaire des données : un rôle clé dans l’entreprise

À mesure que les organisations collectent et utilisent davantage d’informations, la gestion des données devient un enjeu stratégique. Le gestionnaire des données veille à ce que celles-ci soient fiables, bien organisées, accessibles aux bonnes personnes et utilisées conformément aux règles en vigueur. Son travail contribue à améliorer les décisions, les opérations et les services proposés aux clients.

Qu’est-ce qu’un gestionnaire des données ?

Le gestionnaire des données, parfois appelé data manager ou responsable de la gestion des données, organise le cycle de vie des données d’une entreprise. Il établit des méthodes pour les collecter, les classer, les stocker, les mettre à jour et les protéger.

Il collabore avec plusieurs équipes — informatique, métiers, juridique, sécurité ou direction — afin que les données répondent aux besoins de l’organisation et puissent être exploitées de façon cohérente.

Ses principales responsabilités

  • Organiser les données : définir des règles de classement, de documentation et de conservation.
  • Garantir leur qualité : repérer les erreurs, les doublons et les informations incomplètes, puis contribuer à leur correction.
  • Faciliter leur accès : aider les équipes autorisées à trouver et à utiliser les données nécessaires à leur travail.
  • Protéger les informations : participer à la mise en place de contrôles d’accès, de sauvegardes et de procédures de sécurité.
  • Veiller à la conformité : contribuer au respect des politiques internes et des exigences légales applicables, notamment en matière de protection des données personnelles.
  • Documenter les pratiques : tenir à jour les définitions, les sources et les règles qui permettent de comprendre les données.
  • Accompagner les utilisateurs : former les équipes et les conseiller sur les bonnes pratiques de gestion des données.

Les compétences nécessaires

Ce métier demande un équilibre entre compétences techniques, organisationnelles et relationnelles. Une bonne compréhension des bases de données, des outils d’analyse et des systèmes d’information est souvent utile. Selon le poste, la connaissance du langage SQL, des plateformes de gestion de données ou des outils de visualisation peut également être recherchée.

La rigueur est essentielle, car une petite erreur peut fausser une analyse ou entraîner des décisions inadaptées. Le gestionnaire des données doit aussi savoir communiquer clairement, comprendre les besoins de différents services et transformer des consignes parfois complexes en procédures pratiques.

Pourquoi ce rôle est-il important ?

Des données fiables permettent aux entreprises de mieux comprendre leur activité, de suivre leurs résultats et d’anticiper certains besoins. À l’inverse, des informations mal structurées ou obsolètes peuvent provoquer des erreurs, des pertes de temps et des risques pour la sécurité ou la conformité.

En mettant en place des pratiques cohérentes, le gestionnaire des données aide l’organisation à tirer davantage de valeur de ses informations. Il favorise également le partage des connaissances entre les équipes et renforce la confiance dans les rapports et les analyses.

Les défis du métier

Les données proviennent souvent de nombreuses sources et peuvent être stockées dans des systèmes différents. Les harmoniser demande une bonne coordination et des règles communes. Le gestionnaire doit aussi s’adapter à l’évolution des technologies, aux nouveaux besoins de l’entreprise et aux exigences de protection des données.

Un autre défi consiste à trouver le juste équilibre entre accessibilité et sécurité : les collaborateurs doivent pouvoir utiliser les informations nécessaires, sans que les données sensibles soient exposées à des personnes non autorisées.

En résumé

Le gestionnaire des données joue un rôle essentiel dans la maîtrise et la valorisation des informations d’une entreprise. En veillant à leur qualité, à leur organisation, à leur sécurité et à leur bonne utilisation, il aide les équipes à travailler plus efficacement et à prendre des décisions mieux informées.


Les Avantages Clés d’un Gestionnaire de Données Efficace

  1. Améliore la qualité des données.
  2. Facilite l’accès aux informations fiables.
  3. Renforce la sécurité des données.
  4. Soutient de meilleures décisions.
  5. Réduit les erreurs et les doublons.
  6. Favorise la conformité réglementaire.
  7. Optimise le partage des données entre équipes.


Défis du Rôle de Gestionnaire des Données : Rigueur, Répétitivité et Évolution Technologique

  1. Le poste exige une grande rigueur et une attention constante aux détails.
  2. La gestion des données peut impliquer des tâches répétitives.
  3. Les exigences techniques et réglementaires évoluent rapidement.

Améliore la qualité des données.

Le gestionnaire des données améliore la qualité des informations utilisées par l’entreprise en repérant les erreurs, les doublons et les données manquantes ou obsolètes. Il met en place des règles de vérification et des méthodes de mise à jour afin de garantir des données plus fiables, cohérentes et complètes. Les équipes peuvent ainsi s’appuyer sur des informations de meilleure qualité pour réaliser leurs analyses et prendre des décisions éclairées.

Facilite l’accès aux informations fiables.

Le gestionnaire des données facilite l’accès à des informations fiables en veillant à ce qu’elles soient bien organisées, à jour et faciles à retrouver. Grâce à des règles de classement et à des sources clairement identifiées, les équipes peuvent consulter les données dont elles ont besoin et s’y fier pour accomplir leurs tâches ou prendre des décisions éclairées.

Renforce la sécurité des données.

Le gestionnaire des données renforce la sécurité des informations en veillant à ce qu’elles soient protégées contre les accès non autorisés, les pertes et les utilisations inappropriées. Il contribue à définir les droits d’accès, à appliquer des procédures de sauvegarde et à mettre en place des règles de conservation adaptées. Grâce à ces mesures, l’entreprise réduit les risques liés à ses données et protège plus efficacement les informations sensibles de ses clients et de ses collaborateurs.

Soutient de meilleures décisions.

En garantissant que les données sont fiables, à jour et faciles à comprendre, le gestionnaire des données aide les équipes et la direction à prendre des décisions mieux éclairées. Des informations bien structurées permettent de repérer les tendances, d’évaluer les résultats et d’anticiper les besoins, réduisant ainsi les décisions fondées sur des estimations ou des données incomplètes.

Réduit les erreurs et les doublons.

En mettant en place des règles de saisie, de vérification et de mise à jour, le gestionnaire des données contribue à réduire les erreurs et les doublons dans les systèmes de l’entreprise. Les informations sont ainsi plus cohérentes et fiables, ce qui limite les corrections manuelles, évite les confusions entre les équipes et favorise des décisions fondées sur des données de meilleure qualité.

Favorise la conformité réglementaire.

Le gestionnaire des données favorise la conformité réglementaire en veillant à ce que les informations soient collectées, utilisées, conservées et supprimées selon les règles applicables. Il contribue à documenter les traitements, à encadrer les accès et à mettre en place des pratiques adaptées, notamment pour les données personnelles. Cette vigilance aide l’organisation à réduire les risques de non-conformité et à renforcer la confiance de ses clients, partenaires et collaborateurs.

Optimise le partage des données entre équipes.

Le gestionnaire des données optimise le partage des informations entre les équipes en définissant des règles communes de classement, de documentation et d’accès. Chacun peut ainsi retrouver plus facilement des données fiables et à jour, tout en respectant les droits d’accès et les exigences de confidentialité. Cette meilleure circulation de l’information limite les doublons, facilite la collaboration et aide les équipes à prendre des décisions cohérentes.

Le poste exige une grande rigueur et une attention constante aux détails.

Le poste de gestionnaire des données exige une grande rigueur et une attention constante aux détails. La moindre erreur dans la saisie, la vérification ou le classement des informations peut fausser les analyses, perturber les processus internes ou entraîner des problèmes de conformité. Cette vigilance permanente peut rendre le travail exigeant, notamment lorsqu’il faut traiter de grands volumes de données ou respecter des procédures strictes.

La gestion des données peut impliquer des tâches répétitives.

Le métier de gestionnaire des données peut comporter une part importante de tâches répétitives, comme vérifier des informations, corriger des erreurs, mettre à jour des dossiers ou appliquer des règles de classement. À la longue, ces opérations peuvent sembler monotones et demander une attention constante, car la moindre erreur risque d’affecter la qualité des données. L’automatisation de certaines tâches peut réduire cette contrainte, mais elle ne remplace pas toujours le contrôle et le jugement du gestionnaire.

Les exigences techniques et réglementaires évoluent rapidement.

Les exigences techniques et réglementaires évoluent rapidement, ce qui oblige le gestionnaire des données à actualiser régulièrement ses connaissances et ses méthodes de travail. Il doit suivre les changements liés aux outils, à la sécurité et aux règles de protection des données, puis adapter les procédures de l’entreprise en conséquence. Cette veille constante peut prendre du temps et nécessiter des formations ou des investissements supplémentaires.

ingenieur informatique securité
Ingénieur informatique en sécurité : missions, compétences et perspectives de carrière

Ingénieur informatique en sécurité : un métier au cœur de la cybersécurité

À mesure que les entreprises développent leurs activités numériques, la protection des systèmes informatiques devient essentielle. L’ingénieur informatique spécialisé en sécurité contribue à préserver les réseaux, les logiciels et les données contre les attaques et les incidents. Son rôle consiste à anticiper les risques, à renforcer les défenses et à aider les organisations à réagir efficacement lorsqu’un problème survient.

Quel est le rôle d’un ingénieur en sécurité informatique ?

L’ingénieur en sécurité informatique conçoit, déploie et améliore les mesures de protection d’un système d’information. Il travaille avec les équipes techniques et les responsables de l’entreprise afin de comprendre les besoins, d’évaluer les menaces et de réduire les vulnérabilités.

Ses missions peuvent notamment inclure :

  • analyser les risques liés aux applications, aux réseaux et aux infrastructures ;
  • concevoir des architectures informatiques sécurisées ;
  • configurer des dispositifs de protection, comme les pare-feu et les systèmes de détection d’intrusion ;
  • réaliser des audits et des tests de sécurité ;
  • surveiller les systèmes pour repérer les activités inhabituelles ;
  • participer à la gestion des incidents et à la remise en service des systèmes ;
  • sensibiliser les collaborateurs aux bonnes pratiques de cybersécurité ;
  • contribuer à la protection des données et au respect des règles applicables.

Des compétences techniques et humaines

Ce métier demande une solide compréhension des environnements informatiques. Selon son poste, l’ingénieur peut travailler sur la sécurité des réseaux, des systèmes d’exploitation, des applications, du cloud ou des terminaux. La connaissance des protocoles réseau, du chiffrement, de la gestion des identités et des méthodes d’analyse des vulnérabilités est souvent importante.

Les compétences techniques ne suffisent toutefois pas. L’ingénieur doit aussi savoir expliquer clairement les risques et les solutions à des interlocuteurs non spécialistes. La rigueur, la curiosité, l’esprit d’analyse et la capacité à collaborer sont particulièrement utiles. Comme les menaces et les technologies évoluent, la formation continue fait également partie du métier.

Quelles études pour exercer ce métier ?

Les parcours varient selon les pays et les employeurs. Une formation supérieure en informatique, en réseaux ou en cybersécurité constitue généralement une voie d’accès. Il est aussi possible de se spécialiser en sécurité après une première expérience dans l’administration système, le développement logiciel ou les réseaux.

Les projets pratiques, les stages et les expériences en entreprise permettent de consolider les connaissances acquises. Des certifications professionnelles peuvent également compléter une formation, en fonction des technologies maîtrisées et du domaine visé.

Où peut travailler un ingénieur informatique en sécurité ?

Les ingénieurs en sécurité informatique sont recherchés dans des organisations de tailles et de secteurs variés : entreprises privées, administrations, établissements financiers, sociétés de conseil ou fournisseurs de services numériques. Certains rejoignent des équipes internes, tandis que d’autres interviennent auprès de plusieurs clients.

Le quotidien dépend du poste occupé. Un ingénieur spécialisé en sécurité des infrastructures ne mène pas nécessairement les mêmes activités qu’un expert en sécurité applicative ou qu’un analyste chargé de la surveillance des incidents. Cette diversité permet de construire un parcours professionnel adapté à ses intérêts.

Un métier en constante évolution

La généralisation du cloud, le travail à distance, les objets connectés et l’automatisation font évoluer les besoins en sécurité. Les ingénieurs doivent donc adapter les mesures de protection aux nouveaux usages, sans perdre de vue les contraintes opérationnelles et les objectifs de l’organisation.

En définitive, l’ingénieur informatique en sécurité joue un rôle essentiel dans la confiance numérique. En combinant expertise technique, anticipation des risques et collaboration avec les équipes, il aide les organisations à protéger leurs activités et leurs données dans un environnement en perpétuelle transformation.


Questions Fréquemment Posées sur le Métier d’Ingénieur en Sécurité Informatique

  1. Comment devenir ingénieur en sécurité informatique ?
  2. Quelle étude pour devenir ingénieur sécurité ?
  3. Quel est le salaire d’un ingénieur en sécurité informatique ?
  4. C’est quoi un ingénieur en sécurité informatique ?
  5. Combien gagne un ingénieur en sécurité ?
  6. Qu’est-ce qu’un ingénieur sécurité informatique ?
  7. Qu’est-ce qu’un ingénieur en cybersécurité ?

Comment devenir ingénieur en sécurité informatique ?

Pour devenir ingénieur en sécurité informatique, il est généralement conseillé de suivre une formation supérieure en informatique, en réseaux ou en cybersécurité, souvent jusqu’à un diplôme de niveau bac+5. Des stages, des projets pratiques ou une première expérience en développement, en administration système ou en réseaux permettent ensuite d’acquérir des compétences concrètes. Il est également utile de se tenir à jour sur les menaces et les technologies, et de compléter son parcours par des certifications professionnelles adaptées à son domaine de spécialisation.

Quelle étude pour devenir ingénieur sécurité ?

Pour devenir ingénieur en sécurité informatique, il est généralement recommandé de suivre des études supérieures en informatique, en réseaux ou en cybersécurité, jusqu’à un diplôme de niveau bac+5, par exemple un diplôme d’ingénieur ou un master spécialisé. Un parcours en informatique générale peut aussi convenir, à condition de se spécialiser ensuite en sécurité des systèmes, des réseaux ou des applications. Les stages, les projets pratiques et les certifications professionnelles permettent de compléter la formation et de développer des compétences recherchées par les employeurs.

Quel est le salaire d’un ingénieur en sécurité informatique ?

Au Luxembourg, le salaire d’un ingénieur en sécurité informatique varie selon l’expérience, les compétences et le secteur d’activité. À titre indicatif, un profil débutant peut gagner environ 45 000 à 60 000 € brut par an, tandis qu’un ingénieur expérimenté peut percevoir entre 60 000 et 90 000 € ou davantage. Les spécialisations recherchées, les certifications et le niveau de responsabilité peuvent faire évoluer cette rémunération ; les montants varient également selon l’employeur et les avantages proposés.

C’est quoi un ingénieur en sécurité informatique ?

Un ingénieur en sécurité informatique est un spécialiste chargé de protéger les systèmes, les réseaux et les données d’une organisation contre les cyberattaques et les incidents. Il évalue les risques, repère les vulnérabilités et met en place des mesures de protection, comme des outils de surveillance, des contrôles d’accès et des procédures de sécurité. Il peut également intervenir en cas d’incident et sensibiliser les équipes aux bonnes pratiques numériques.

Combien gagne un ingénieur en sécurité ?

Au Luxembourg, le salaire d’un ingénieur en sécurité informatique varie selon l’expérience, les compétences et le secteur d’activité. À titre indicatif, un profil débutant peut gagner environ 50 000 à 65 000 € brut par an, tandis qu’un ingénieur expérimenté peut atteindre 70 000 à 95 000 € ou davantage. Les spécialisations recherchées, les certifications, la taille de l’employeur et les responsabilités du poste peuvent également influencer la rémunération.

Qu’est-ce qu’un ingénieur sécurité informatique ?

Un ingénieur en sécurité informatique est un spécialiste chargé de protéger les systèmes, les réseaux et les données d’une organisation contre les cyberattaques et les autres menaces. Il évalue les risques, repère les vulnérabilités, met en place des mesures de protection et contribue à la gestion des incidents. Il peut également sensibiliser les équipes aux bonnes pratiques et veiller au respect des exigences de sécurité et de confidentialité.

Qu’est-ce qu’un ingénieur en cybersécurité ?

Un ingénieur en cybersécurité est un spécialiste qui protège les systèmes informatiques, les réseaux et les données contre les cyberattaques et les accès non autorisés. Il évalue les risques, repère les vulnérabilités et met en place des mesures de sécurité, comme des outils de surveillance, des contrôles d’accès et des procédures de réponse aux incidents. Il peut également sensibiliser les équipes aux bonnes pratiques afin de réduire les risques au quotidien.

ingenieur en securite informatique
Ingénieur en sécurité informatique : missions, compétences et perspectives du métier

Ingénieur en sécurité informatique : un métier au cœur de la cybersécurité

À mesure que les entreprises dépendent davantage des outils numériques, la protection des systèmes, des réseaux et des données devient essentielle. L’ingénieur en sécurité informatique aide les organisations à anticiper les cybermenaces, à réduire les risques et à réagir efficacement en cas d’incident. Son rôle associe expertise technique, analyse et collaboration avec les équipes de l’entreprise.

Quel est le rôle d’un ingénieur en sécurité informatique ?

L’ingénieur en sécurité informatique conçoit, met en place et améliore les mesures destinées à protéger l’infrastructure numérique d’une organisation. Il peut intervenir sur les postes de travail, les serveurs, les réseaux, les applications et les environnements cloud.

Ses missions varient selon l’entreprise et son niveau de responsabilité. Elles peuvent notamment inclure :

  • l’évaluation des risques et l’identification des vulnérabilités ;
  • la conception et le déploiement de dispositifs de sécurité ;
  • la surveillance des systèmes afin de repérer les activités suspectes ;
  • la réalisation de tests de sécurité et d’audits techniques ;
  • la gestion des incidents et la coordination des actions de remédiation ;
  • la rédaction de procédures et la sensibilisation des collaborateurs ;
  • la contribution au respect des politiques internes et des exigences réglementaires.

Des compétences techniques et humaines

Pour exercer ce métier, une solide compréhension des systèmes informatiques et des réseaux est nécessaire. La maîtrise des principes de contrôle d’accès, de chiffrement, de gestion des identités et de sécurité des applications est également précieuse. Selon son poste, l’ingénieur peut travailler avec des outils de supervision, des solutions de détection des menaces ou des technologies de sécurité cloud.

Les compétences techniques ne suffisent toutefois pas. Il faut aussi savoir analyser une situation, hiérarchiser les risques et expliquer clairement des sujets complexes. La curiosité, la rigueur et la capacité à collaborer sont particulièrement importantes : la sécurité concerne souvent plusieurs équipes, des services informatiques aux directions métiers.

Formation et parcours professionnel

Les ingénieurs en sécurité informatique suivent généralement une formation supérieure en informatique, en cybersécurité, en réseaux ou dans un domaine équivalent. Une expérience en administration système, en développement ou en exploitation informatique peut également constituer une bonne base pour se spécialiser.

Le secteur évolue rapidement. La formation continue permet donc de suivre les nouvelles méthodes d’attaque, les technologies de défense et les pratiques professionnelles. Des certifications spécialisées peuvent compléter un parcours, en fonction du domaine visé et des attentes de l’employeur.

Un métier aux débouchés variés

L’ingénieur en sécurité informatique peut travailler dans une entreprise, une administration, un cabinet de conseil ou un prestataire spécialisé. Il peut rejoindre une équipe interne de cybersécurité ou intervenir auprès de plusieurs clients. Avec l’expérience, il peut se spécialiser, par exemple, dans la sécurité des réseaux, la sécurité cloud, la réponse aux incidents ou les tests d’intrusion. D’autres évolutions sont possibles vers des fonctions d’architecte sécurité, de responsable cybersécurité ou de conseil.

Un rôle essentiel dans la prévention des risques

La sécurité informatique ne repose pas uniquement sur des outils : elle dépend aussi des pratiques quotidiennes, de la préparation et de la capacité à réagir. En associant prévention, expertise technique et accompagnement des équipes, l’ingénieur en sécurité informatique contribue à protéger les activités et les informations d’une organisation.

Pour celles et ceux qui apprécient la résolution de problèmes, les technologies et l’apprentissage continu, ce métier offre un domaine d’activité stimulant et en constante évolution.


Questions Fréquemment Posées sur le Métier d’Ingénieur en Sécurité Informatique

  1. Quel est le rôle d’un ingénieur en sécurité informatique ?
  2. Quelles études faut-il suivre pour devenir ingénieur en sécurité informatique ?
  3. Quelles compétences sont nécessaires pour exercer ce métier ?
  4. Quel est le salaire moyen d’un ingénieur en sécurité informatique ?
  5. Quels sont les débouchés et les possibilités d’évolution dans ce domaine ?
  6. Quelle est la différence entre un ingénieur en sécurité informatique et un expert en cybersécurité ?

Quel est le rôle d’un ingénieur en sécurité informatique ?

L’ingénieur en sécurité informatique protège les systèmes, les réseaux, les applications et les données d’une organisation contre les cybermenaces. Il évalue les risques, repère les vulnérabilités, met en place des mesures de protection et surveille les systèmes pour détecter toute activité suspecte. En cas d’incident, il contribue à en limiter les conséquences et à rétablir un fonctionnement sécurisé. Il peut également sensibiliser les équipes aux bonnes pratiques et veiller au respect des politiques de sécurité.

Quelles études faut-il suivre pour devenir ingénieur en sécurité informatique ?

Pour devenir ingénieur en sécurité informatique, il est généralement conseillé de suivre des études supérieures en informatique, en cybersécurité, en réseaux ou en systèmes, jusqu’au niveau bac+5, par exemple dans une école d’ingénieurs ou à l’université. Un cursus en informatique générale peut aussi convenir, à condition de se spécialiser ensuite en cybersécurité. Des stages et des projets pratiques permettent de développer une expérience concrète, tandis que des certifications professionnelles peuvent compléter la formation. Comme le domaine évolue rapidement, la veille et la formation continue sont également importantes.

Quelles compétences sont nécessaires pour exercer ce métier ?

Pour exercer le métier d’ingénieur en sécurité informatique, il faut maîtriser les systèmes d’exploitation, les réseaux, les principes de cybersécurité et la gestion des vulnérabilités. Des connaissances en chiffrement, en contrôle des accès, en sécurité des applications et des environnements cloud sont également utiles. À ces compétences techniques s’ajoutent la rigueur, l’esprit d’analyse, la curiosité et une bonne capacité à résoudre les problèmes. Enfin, savoir communiquer clairement et collaborer avec des équipes aux profils variés est essentiel pour expliquer les risques et mettre en place des mesures de protection adaptées.

Quel est le salaire moyen d’un ingénieur en sécurité informatique ?

Au Luxembourg, le salaire d’un ingénieur en sécurité informatique varie selon l’expérience, les certifications, les responsabilités et le secteur d’activité. À titre indicatif, la rémunération brute annuelle se situe souvent autour de 55 000 à 80 000 euros, avec des salaires plus élevés pour les profils expérimentés ou spécialisés. Pour obtenir une estimation précise, il est conseillé de comparer les offres récentes correspondant au niveau d’expérience et aux compétences recherchés.

Quels sont les débouchés et les possibilités d’évolution dans ce domaine ?

Les débouchés en sécurité informatique sont nombreux dans les entreprises privées, les administrations, les sociétés de conseil et les prestataires spécialisés en cybersécurité. Avec de l’expérience, un ingénieur peut se spécialiser en sécurité du cloud, en réponse aux incidents, en audit ou en tests d’intrusion, ou évoluer vers des postes d’architecte sécurité, de responsable cybersécurité ou de consultant. La formation continue est essentielle pour suivre l’évolution des technologies et des menaces.

Quelle est la différence entre un ingénieur en sécurité informatique et un expert en cybersécurité ?

Un ingénieur en sécurité informatique conçoit, déploie et maintient des dispositifs techniques pour protéger les systèmes, les réseaux et les données d’une organisation. L’expression « expert en cybersécurité » est plus large : elle désigne une personne possédant une expertise approfondie dans un ou plusieurs domaines, comme l’analyse des menaces, les tests d’intrusion, la réponse aux incidents ou la gouvernance de la sécurité. Les deux rôles peuvent se recouper : un ingénieur expérimenté peut être expert dans un domaine précis, tandis qu’un expert en cybersécurité peut exercer des fonctions techniques, stratégiques ou de conseil.

prestataire sécurité informatique
Prestataire de sécurité informatique : protégez durablement votre entreprise

Prestataire de sécurité informatique : un partenaire essentiel pour protéger votre entreprise

Les cyberattaques peuvent toucher les entreprises de toutes tailles. Hameçonnage, rançongiciels, vol de données ou interruption des systèmes informatiques : les risques sont nombreux et évoluent constamment. Faire appel à un prestataire de sécurité informatique permet de mieux anticiper ces menaces, de protéger les activités de l’entreprise et de réagir efficacement en cas d’incident.

Quel est le rôle d’un prestataire de sécurité informatique ?

Un prestataire de sécurité informatique accompagne les entreprises dans la protection de leurs systèmes, de leurs réseaux et de leurs données. Son rôle ne se limite pas à installer des outils de sécurité. Il aide également à identifier les risques, à définir des mesures adaptées et à sensibiliser les équipes aux bonnes pratiques.

Selon les besoins de l’organisation, son accompagnement peut inclure :

  • l’évaluation des risques et des vulnérabilités informatiques ;
  • la sécurisation des postes de travail, des serveurs et des réseaux ;
  • la gestion des accès et des identités ;
  • la protection des données et des sauvegardes ;
  • la surveillance des systèmes et la détection des activités suspectes ;
  • la préparation d’un plan de réponse aux incidents ;
  • la sensibilisation des collaborateurs aux cybermenaces.

Pourquoi faire appel à un spécialiste externe ?

La sécurité informatique demande des compétences spécifiques et une veille régulière. Un prestataire spécialisé peut apporter une expertise complémentaire à celle des équipes internes, notamment lorsque celles-ci ne disposent pas des ressources nécessaires pour suivre l’évolution des menaces et des technologies.

Un accompagnement externe aide aussi à obtenir une vision plus claire des priorités. Plutôt que de multiplier les outils sans stratégie globale, l’entreprise peut mettre en place des mesures cohérentes avec son activité, son infrastructure et son niveau de risque.

Comment choisir le bon prestataire de sécurité informatique ?

Le choix d’un prestataire doit tenir compte des besoins réels de l’entreprise. Avant de prendre une décision, il est utile de vérifier plusieurs éléments :

  • La compréhension de votre activité : le prestataire doit tenir compte de vos processus, de vos contraintes et de la sensibilité de vos données.
  • La clarté de l’approche : les recommandations, les responsabilités et les étapes de mise en œuvre doivent être compréhensibles.
  • La capacité de réaction : renseignez-vous sur les modalités d’assistance en cas d’incident et les délais de prise en charge prévus.
  • La continuité de l’accompagnement : la sécurité nécessite un suivi régulier, et pas uniquement une intervention ponctuelle.
  • La confidentialité : les règles de traitement et de protection des informations doivent être clairement définies.

Il est également important de demander comment les résultats seront suivis et comment les mesures proposées pourront évoluer avec votre entreprise.

La cybersécurité, une démarche continue

Aucun outil ne peut garantir à lui seul une protection absolue. Une stratégie efficace combine des mesures techniques, des procédures adaptées et la vigilance des collaborateurs. Les sauvegardes doivent être vérifiées, les accès réévalués et les équipements mis à jour. Les équipes doivent aussi savoir reconnaître les messages suspects et connaître la marche à suivre en cas de doute.

Un prestataire de sécurité informatique peut aider à structurer cette démarche, à en mesurer les progrès et à ajuster les priorités au fil du temps.

Protéger votre entreprise avec une stratégie adaptée

Choisir un prestataire de sécurité informatique, c’est rechercher un partenaire capable de comprendre vos enjeux et de vous accompagner de manière pragmatique. Une première évaluation de votre environnement permet de repérer les principaux risques et de déterminer les actions à mener en priorité.

En renforçant votre sécurité informatique de façon progressive et organisée, vous contribuez à protéger vos données, à préserver la continuité de vos activités et à renforcer la confiance de vos clients et partenaires.


Les 7 Questions Fréquemment Posées sur les Prestataires de Sécurité Informatique

  1. Qu’est-ce qu’un prestataire de sécurité informatique ?
  2. Quels services propose un prestataire de sécurité informatique ?
  3. Pourquoi faire appel à un prestataire spécialisé en cybersécurité ?
  4. Comment choisir un prestataire de sécurité informatique adapté à son entreprise ?
  5. Combien coûte un prestataire de sécurité informatique ?
  6. Un prestataire peut-il aider l’entreprise après une cyberattaque ?
  7. À quelle fréquence faut-il faire évaluer la sécurité informatique de son entreprise ?

Qu’est-ce qu’un prestataire de sécurité informatique ?

Un prestataire de sécurité informatique est une entreprise ou un spécialiste qui aide les organisations à protéger leurs systèmes, leurs réseaux et leurs données contre les cybermenaces. Il peut évaluer les risques, renforcer les dispositifs de sécurité, surveiller les infrastructures, sensibiliser les collaborateurs et accompagner l’entreprise en cas d’incident. Ses services sont adaptés aux besoins et aux ressources de chaque organisation, afin de réduire les risques et de favoriser la continuité des activités.

Quels services propose un prestataire de sécurité informatique ?

Un prestataire de sécurité informatique propose des services adaptés aux besoins et aux risques de chaque entreprise. Il peut réaliser des audits de sécurité pour repérer les vulnérabilités, protéger les réseaux, les serveurs et les postes de travail, gérer les accès et sécuriser les données. Il peut également surveiller les systèmes, détecter les menaces, installer des solutions de sauvegarde, accompagner l’entreprise en cas d’incident et sensibiliser les collaborateurs aux bonnes pratiques de cybersécurité. Certaines prestations incluent aussi des conseils pour élaborer une stratégie de sécurité et assurer la conformité aux exigences applicables.

Pourquoi faire appel à un prestataire spécialisé en cybersécurité ?

Faire appel à un prestataire spécialisé en cybersécurité permet de bénéficier de compétences et d’outils adaptés pour identifier les vulnérabilités, protéger les données et réduire les risques de cyberattaque. Il peut évaluer votre environnement informatique, recommander des mesures proportionnées à vos besoins et vous accompagner dans leur mise en œuvre. En cas d’incident, son expertise aide également à réagir plus rapidement et à limiter les conséquences sur votre activité.

Comment choisir un prestataire de sécurité informatique adapté à son entreprise ?

Pour choisir un prestataire de sécurité informatique adapté à votre entreprise, commencez par définir vos besoins, vos risques prioritaires et les ressources dont vous disposez en interne. Évaluez ensuite son expérience dans votre secteur, la clarté de ses recommandations, les services proposés et sa capacité à vous accompagner dans la durée, notamment en cas d’incident. Vérifiez également ses pratiques en matière de confidentialité et de protection des données, ainsi que les modalités de suivi et d’assistance. Enfin, privilégiez un partenaire qui explique ses solutions simplement et les adapte à votre activité, plutôt qu’une approche standardisée.

Combien coûte un prestataire de sécurité informatique ?

Le coût d’un prestataire de sécurité informatique dépend de la taille de votre entreprise, de la complexité de votre infrastructure et du niveau d’accompagnement souhaité. Une mission ponctuelle, comme un audit de sécurité, n’aura pas le même tarif qu’un suivi régulier comprenant la surveillance des systèmes, la gestion des mises à jour et l’assistance en cas d’incident. Pour obtenir une estimation adaptée, demandez une évaluation de vos besoins et un devis détaillant les services inclus.

Un prestataire peut-il aider l’entreprise après une cyberattaque ?

Oui. Après une cyberattaque, un prestataire de sécurité informatique peut aider l’entreprise à contenir l’incident, à identifier les systèmes et les données touchés, puis à rétablir les services de manière sécurisée. Il peut également rechercher l’origine de l’attaque, renforcer les protections pour limiter le risque de récidive et accompagner la communication avec les parties concernées. Selon la nature de l’incident, il est aussi recommandé de consulter les autorités compétentes et des spécialistes juridiques afin de respecter les obligations de notification applicables.

À quelle fréquence faut-il faire évaluer la sécurité informatique de son entreprise ?

Il est recommandé de faire évaluer la sécurité informatique de son entreprise au moins une fois par an. Cette fréquence doit toutefois être adaptée à son niveau de risque, à ses obligations réglementaires et à l’évolution de ses systèmes. Une évaluation complémentaire est particulièrement utile après un incident de sécurité, une migration vers le cloud, un changement important d’infrastructure ou l’adoption de nouveaux outils. Un suivi régulier permet de repérer les vulnérabilités et d’ajuster les mesures de protection avant qu’elles ne deviennent des risques majeurs.

cyber sécurité informatique
Les Enjeux Cruciaux de la Cybersécurité Informatique

Cybersécurité Informatique

La Cybersécurité Informatique : Protéger Votre Entreprise dans le Monde Numérique

La cybersécurité informatique est devenue un enjeu majeur pour les entreprises à l’ère numérique. Avec la prolifération des cybermenaces telles que les attaques par ransomware, le phishing et les violations de données, il est essentiel pour les entreprises de mettre en place des mesures de sécurité robustes pour protéger leurs systèmes et leurs données sensibles.

Les Principaux Risques en Cybersécurité

Les cyberattaques peuvent avoir des conséquences dévastatrices pour une entreprise, allant de la perte de données et d’argent à la réputation ternie. Les attaquants cherchent souvent à exploiter les failles de sécurité dans les systèmes informatiques pour accéder à des informations confidentielles ou perturber les opérations commerciales.

Mesures de Protection en Cybersécurité

Pour se prémunir contre les cybermenaces, les entreprises doivent mettre en œuvre une stratégie complète de cybersécurité. Cela comprend l’installation de pare-feu et d’antivirus, la sensibilisation des employés aux bonnes pratiques en matière de sécurité informatique, la mise en place de politiques strictes d’accès aux données et la sauvegarde régulière des informations critiques.

L’Importance de la Veille Technologique

La cybersécurité est un domaine en constante évolution, avec de nouvelles menaces émergentes régulièrement. Il est donc crucial pour les entreprises de rester informées des dernières tendances en matière de sécurité informatique et d’adapter continuellement leurs stratégies pour faire face aux nouvelles menaces.

Conclusion

En conclusion, la cybersécurité informatique est un élément essentiel pour toute entreprise cherchant à protéger ses actifs numériques et sa réputation. En investissant dans des mesures de sécurité efficaces et en restant vigilants face aux menaces potentielles, les entreprises peuvent réduire leur exposition aux risques cybernétiques et assurer la pérennité de leurs activités dans un environnement numérique toujours plus complexe.


7 Questions Fréquemment Posées sur la Cybersécurité Informatique

  1. Quel est le salaire d’un cyber-sécurité ?
  2. Quelle est la différence entre la sécurité informatique et la cybersécurité ?
  3. Quelles études pour travailler dans la cybersécurité ?
  4. C’est quoi la cybersécurité informatique ?
  5. Quels sont les 4 piliers de la cybersécurité ?
  6. Quels sont les 3 piliers de la cybersécurité ?
  7. Quel est le salaire d’un cybersécurité ?

Quel est le salaire d’un cyber-sécurité ?

Le salaire d’un professionnel de la cybersécurité peut varier en fonction de plusieurs facteurs tels que le niveau d’expérience, les compétences spécialisées, la localisation géographique et la taille de l’entreprise. En général, les salaires dans le domaine de la cybersécurité sont souvent compétitifs en raison de la demande croissante pour des experts qualifiés pour protéger les systèmes informatiques contre les cybermenaces. Les postes plus spécialisés ou hautement techniques peuvent offrir des rémunérations plus élevées, tandis que les débutants ou les niveaux intermédiaires peuvent s’attendre à des salaires correspondant à leur expérience et expertise. Il est recommandé de consulter régulièrement les offres d’emploi et de se renseigner sur les tendances salariales du secteur pour avoir une idée plus précise des rémunérations dans le domaine de la cybersécurité.

Quelle est la différence entre la sécurité informatique et la cybersécurité ?

La différence entre la sécurité informatique et la cybersécurité réside principalement dans leur champ d’application. La sécurité informatique englobe les mesures prises pour protéger les systèmes, réseaux et données d’une organisation contre les menaces internes et externes. En revanche, la cybersécurité est un domaine plus vaste qui englobe non seulement la protection des actifs numériques, mais aussi la prévention, la détection et la réponse aux attaques cybernétiques sophistiquées telles que les cyberattaques ciblées et les violations de données à grande échelle. Ainsi, alors que la sécurité informatique se concentre sur la protection des infrastructures informatiques, la cybersécurité adopte une approche plus holistique en intégrant également des aspects tels que la gestion des risques, la conformité réglementaire et la résilience face aux cybermenaces en constante évolution.

Quelles études pour travailler dans la cybersécurité ?

Pour travailler dans le domaine de la cybersécurité, il est recommandé de suivre des études spécialisées en informatique, en sécurité des systèmes d’information ou en cybersécurité. Les formations universitaires telles que les licences professionnelles, les masters spécialisés ou les écoles d’ingénieurs proposant des cursus en sécurité informatique sont particulièrement adaptées pour acquérir les compétences nécessaires. De plus, obtenir des certifications reconnues dans le domaine de la cybersécurité peut également renforcer son profil professionnel et ouvrir des portes dans ce secteur en constante évolution.

C’est quoi la cybersécurité informatique ?

La cybersécurité informatique fait référence à l’ensemble des pratiques, technologies et mesures mises en place pour protéger les systèmes informatiques, les réseaux et les données contre les cybermenaces. Cela inclut la prévention des attaques malveillantes telles que les logiciels malveillants, le phishing et les tentatives de piratage, ainsi que la sécurisation des informations sensibles pour éviter toute violation de données. En résumé, la cybersécurité informatique vise à assurer la confidentialité, l’intégrité et la disponibilité des ressources numériques d’une organisation face aux menaces croissantes dans le monde numérique d’aujourd’hui.

Quels sont les 4 piliers de la cybersécurité ?

Les quatre piliers fondamentaux de la cybersécurité sont la prévention, la détection, la réaction et la récupération. La prévention consiste à mettre en place des mesures proactives pour empêcher les cyberattaques avant qu’elles ne se produisent, comme l’installation de pare-feu et de logiciels antivirus. La détection implique la surveillance constante des activités suspectes sur les réseaux informatiques afin d’identifier rapidement toute intrusion. La réaction consiste à prendre des mesures immédiates pour contenir et neutraliser les cybermenaces dès qu’elles sont détectées. Enfin, la récupération vise à restaurer les systèmes et les données affectés par une cyberattaque afin de minimiser les dommages et de reprendre rapidement les activités normales de l’entreprise. Ces quatre piliers sont essentiels pour assurer une cybersécurité efficace et robuste dans un environnement numérique en constante évolution.

Quels sont les 3 piliers de la cybersécurité ?

Les trois piliers fondamentaux de la cybersécurité sont la confidentialité, l’intégrité et la disponibilité des données. La confidentialité garantit que seules les personnes autorisées peuvent accéder aux informations sensibles, l’intégrité assure que les données ne sont ni modifiées ni altérées de manière non autorisée, et la disponibilité garantit que les systèmes et les données sont accessibles lorsque nécessaire. En combinant ces trois piliers, les entreprises peuvent renforcer leur posture de sécurité informatique et se protéger contre les cybermenaces.

Quel est le salaire d’un cybersécurité ?

Le salaire d’un professionnel de la cybersécurité peut varier en fonction de plusieurs facteurs, tels que l’expérience, les compétences spécialisées, le niveau d’éducation et la région géographique. En général, les salaires dans le domaine de la cybersécurité sont souvent compétitifs en raison de la demande croissante pour des experts capables de protéger les systèmes informatiques contre les cybermenaces. Les postes plus spécialisés ou de haut niveau, comme les experts en sécurité des données ou les responsables de la sécurité des systèmes d’information, peuvent généralement bénéficier de rémunérations plus élevées. Il est recommandé aux professionnels intéressés par une carrière en cybersécurité de se renseigner sur les tendances salariales spécifiques à leur domaine d’expertise pour mieux comprendre les perspectives financières offertes par ce secteur en constante évolution.